О разделе «Безопасность»
Проактивная защита, права на файлы, взлом и восстановление сайта на 1С-Битрикс.
Проактивная защита, права на файлы, взлом и восстановление…
11 материалов
21 октября 2026 года команда PHP выпустила экстренные обновления безопасности, устраняющие две критические уязвимости, позволяющие удалённому злоумышленнику выполнить произвольный код на сервере без авторизации. Уязвимости получили идентификаторы CVE-2026-109618 и CVE-2026-109619, а их оценка CVSS v4.0 составляет 9,2 из 10. Проблема касается серверов, обрабатывающих HTTP-запросы через PHP, в том числе сайтов на 1С-Битрикс, WordPress и других популярных CMS. В первую очередь…
Права доступа к файлам и каталогам на сервере — не мелочь для настройки «чтобы работало», а один из базовых уровней безопасности сайта. Слишком строгие права ломают загрузку файлов и кеширование, слишком свободные открывают возможность выполнить чужой код на сервере. Как читать права Права в Unix-подобных системах записываются тремя цифрами — для владельца, группы и остальных пользователей. Каждая цифра складывается из…
Встроенный сканер безопасности 1С-Битрикс проверяет сайт на набор типовых уязвимостей и небезопасных настроек: слабые пароли, устаревшие компоненты, открытые для записи файлы, включённый вывод отладочной информации. Результат — список находок с указанием серьёзности, а не просто «сайт в порядке». Где находится Раздел Настройки → Проактивная защита → Сканер безопасности. Проверка запускается вручную или по расписанию и занимает от нескольких секунд до…
Признаки взлома сайта редко выглядят как что-то очевидное сразу: странные ссылки в поисковой выдаче, письма от хостинга о рассылке спама с вашего сервера, необъяснимое замедление, редирект посетителей на чужой сайт. К моменту обнаружения проблема обычно уже длится некоторое время. Разберём план действий по порядку — что делать в первый час, как найти точку входа злоумышленника и как закрыть дыру, а…
Со временем на любом проекте накапливаются учётные записи с избыточными правами — уволенный сотрудник с активным доступом, разработчик, получивший временный административный доступ для конкретной задачи и так и не лишённый его после завершения. Разберём, как провести аудит прав доступа на сайте 1С-Битрикс. Инвентаризация учётных записей с административными правами <?php use Bitrix\Main\UserTable; $admins = UserTable::getList([ ‘select’ => [‘ID’, ‘LOGIN’, ‘EMAIL’, ‘LAST_LOGIN’,…
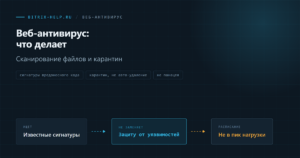
Веб-антивирус — модуль проактивной защиты, регулярно сканирующий файлы сайта на предмет изменений и подозрительного кода. Разберём, что он реально делает, когда его стоит включать и на что он не способен, чтобы не полагаться на него как на единственную меру защиты. Что сканирует веб-антивирус Модуль периодически проверяет файлы сайта на совпадение с сигнатурами известного вредоносного кода (веб-шеллы, бэкдоры, внедрённые скрипты для…

Проактивная защита — встроенный модуль безопасности 1С-Битрикс, анализирующий запросы к сайту на признаки атак: SQL-инъекции, попытки обхода авторизации, подбор паролей, загрузку вредоносных файлов. Включается почти всё одной галочкой, но именно поэтому чаще всего настраивается небрежно — либо выключается целиком при первой же ложной блокировке, либо остаётся на настройках по умолчанию, которые не всегда подходят конкретному сайту. Из чего состоит модуль…

Значительная часть реальных взломов сайтов на 1С-Битрикс происходит не через сложные уязвимости нулевого дня, а через давно закрытые разработчиком дыры в версиях, которые администратор просто не успел обновить. Разберём, как отслеживать обновления безопасности и выстроить процесс, который не полагается на память и на «как-нибудь потом». Уведомления об обновлениях в самой панели Раздел Настройки → Обновление продукта показывает список доступных обновлений…

DDoS-атака на уровне приложения выглядит иначе, чем классическая сетевая атака, и требует других мер защиты. Разберём, что 1С-Битрикс и хостинг реально могут сделать против атаки на уровне HTTP-запросов, и почему полноценная защита начинается за пределами самого сайта. Два разных уровня DDoS Сетевая атака (переполнение канала, SYN-флуд) обрабатывается на уровне провайдера или CDN и не решается настройками самого сайта — для…
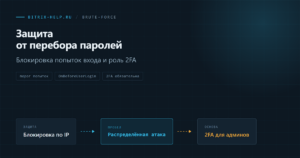
Перебор паролей — один из самых массовых видов автоматических атак на форму входа. Разберём штатную защиту 1С-Битрикс от подбора пароля: как она настроена по умолчанию, что стоит донастроить вручную и почему одной этой меры недостаточно без двухфакторной аутентификации. Штатная блокировка после серии неудачных попыток В настройках проактивной защиты (Настройки → Инструменты разработчика → Проактивная защита → Веб-антивирус и раздел, отвечающий…
Проактивная защита, права на файлы, взлом и восстановление сайта на 1С-Битрикс.